セキュリティ技術の向上に伴い、2026年現在のフィッシング詐欺は過去の手法とは比べものにならないほど精緻化しています。特に注意すべきは、人間の心理的脆弱性を突いたソーシャルエンジニアリングの手口です。
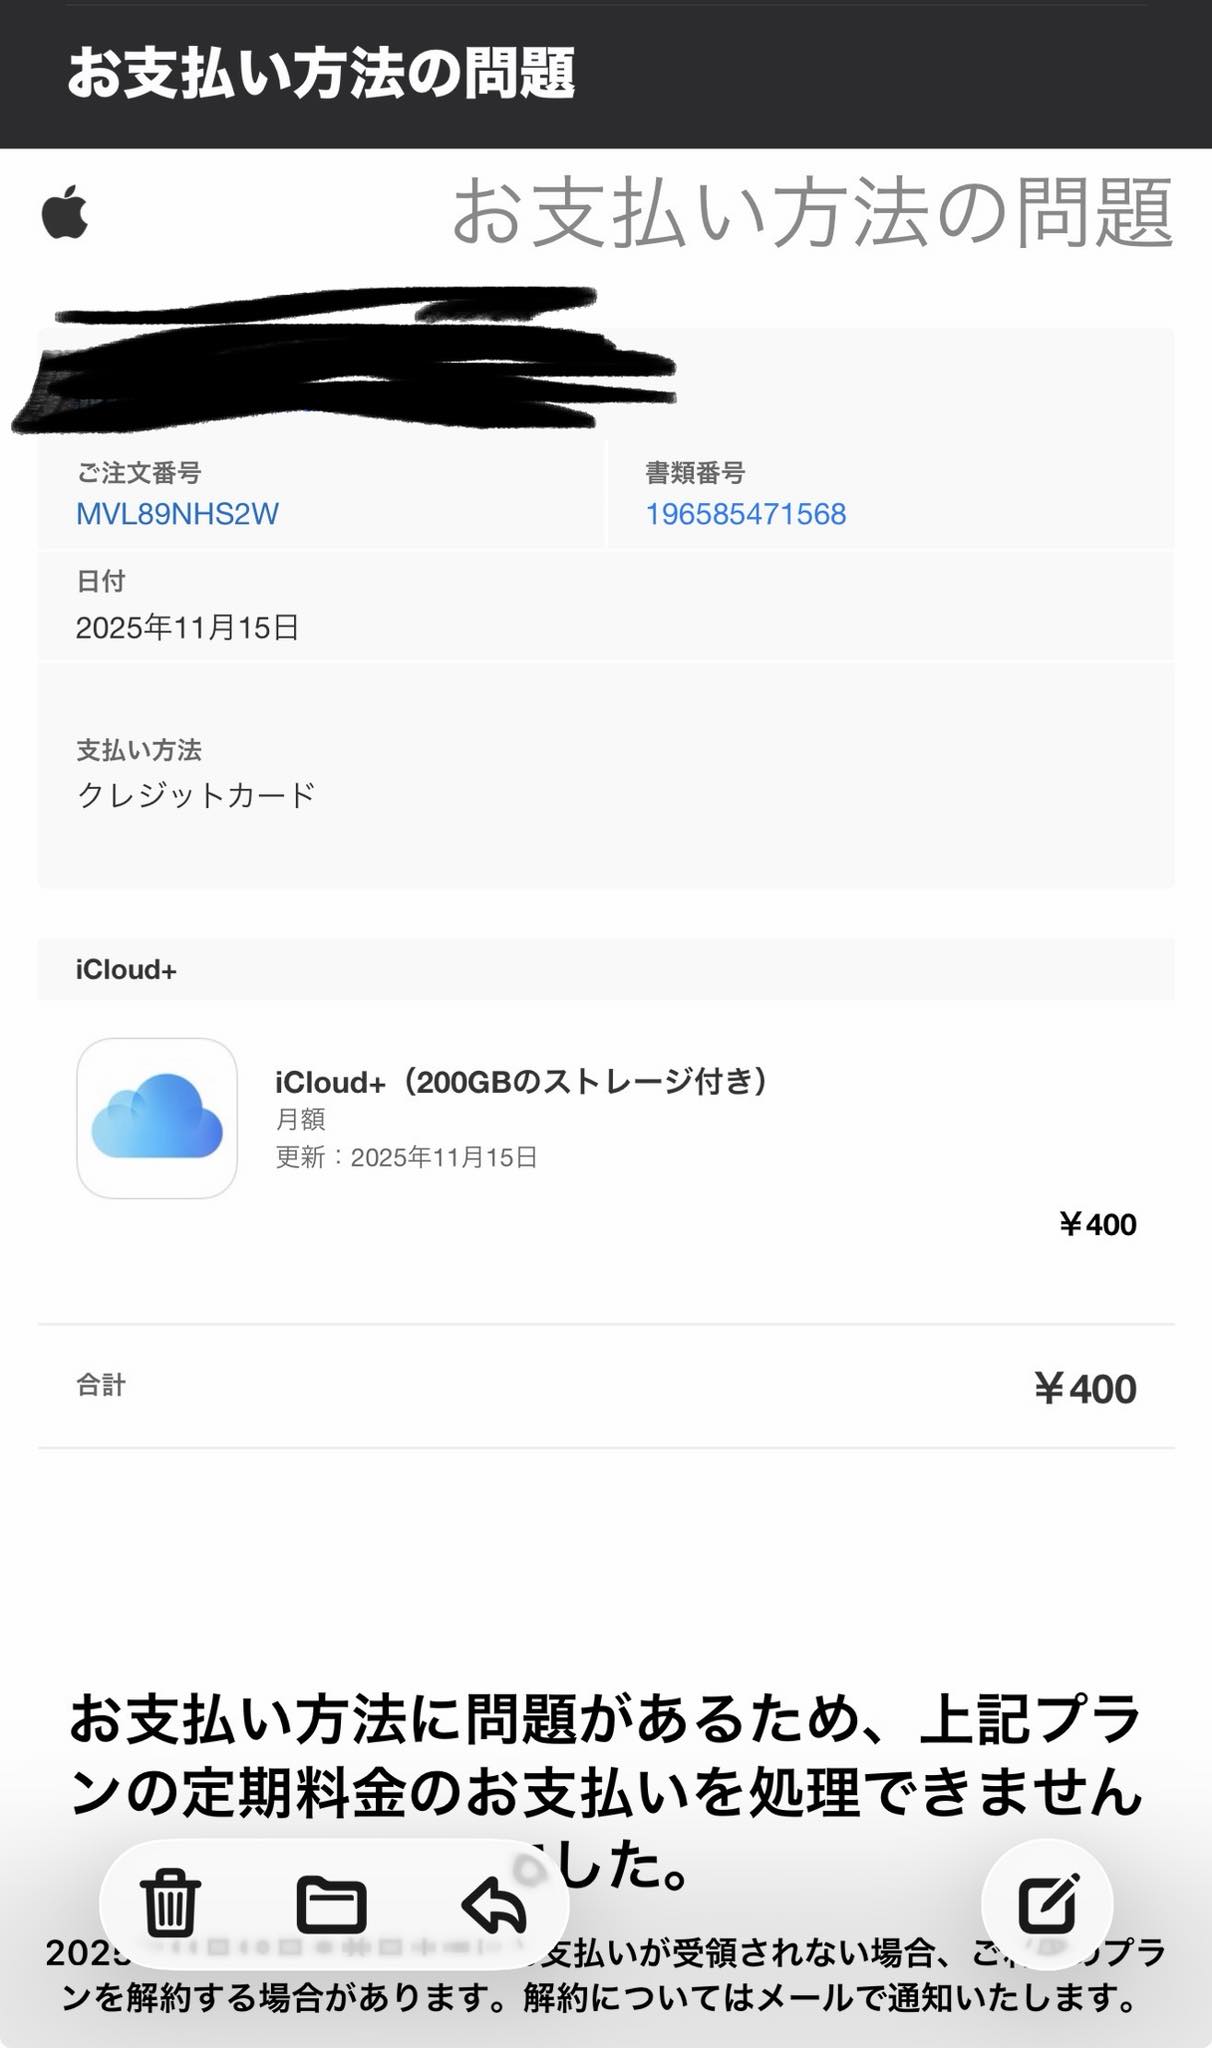
フィッシング詐欺グループは、行動経済学でいう「損失回避バイアス(利益を得るよりも損失を強く恐れる心理)」を悪用します。「24時間以内に支払いを完了しないと、すべての写真とメッセージが永久に削除されます」といった極端な期限を突きつけることで、被害者の冷静な思考力を奪い、反射的にリンクをタップさせようと仕掛けてきます。
SNSや知恵袋等のコミュニティでも、「子どもの成長記録の写真が消えると思ってパニックになり、カード番号を入力してしまった」「深夜に通知が届き、寝ぼけて疑わずにApple IDとパスワードを入れてしまった」というリアルな被害報告が後を絶ちません。本物のAppleが数時間や24時間といった短時間でデータを一方的に消去することはシステム上あり得ません。
さらに昨今では、公式サイトのデザインをピクセル単位で複製した精巧な偽ログインページが用意されており、二段階認証コード(2FA)までリアルタイムに中継して盗み取る「中間者攻撃(AiTM)」型の手口も確認されています。画面の見た目が本物そっくりであっても、ブラウザのアドレスバーに表示されるドメインが「apple.com」でなければ、それは100%偽サイトです。